
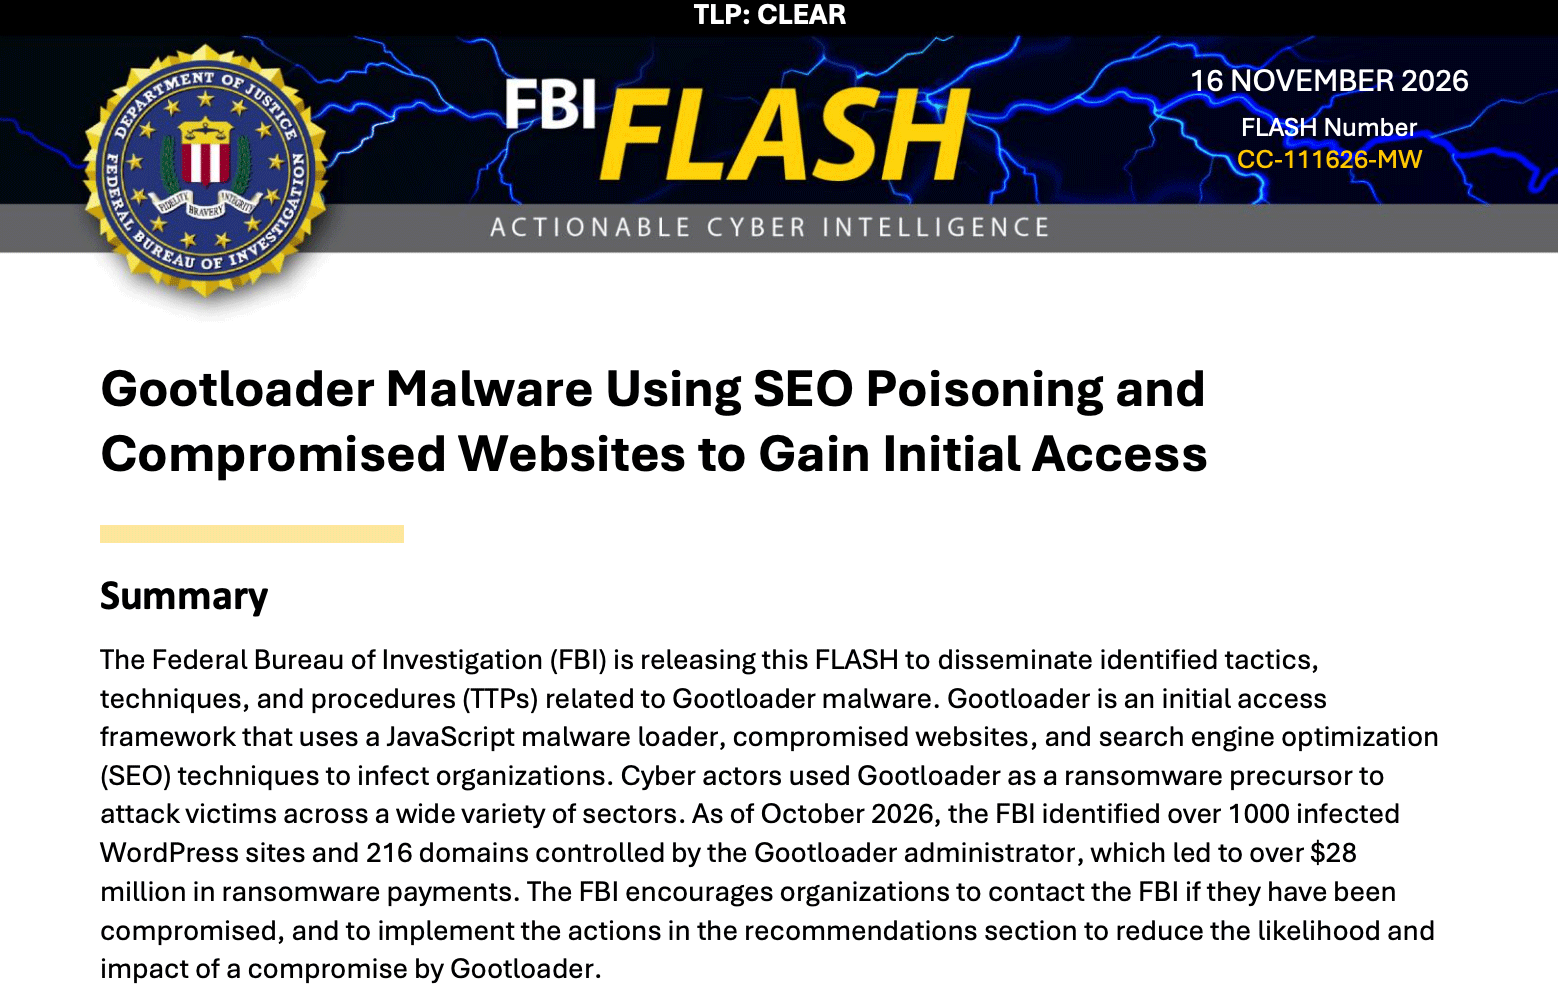
FBI (連邦捜査局) は FBI FLASH というニュースレターを発行しており、11 月 16 日号では Gootloader マルウェアによる SEO ポイズニングを取り上げています。その結果、「1000以上のWordPressサイトと216のドメインが感染し、Gootloader管理者によって管理され、2800万ドル以上のランサムウェア支払いにつながった」とFBIは述べた。
FBI は次のように書いています (PDF):
連邦捜査局 (FBI) は、Gootloader マルウェアに関連する特定された戦術、技術、手順 (TTP) を広めるためにこの FLASH をリリースしています。 Gootloader は、JavaScript マルウェア ローダー、侵害された Web サイト、および検索エンジン最適化 (SEO) 技術を使用して組織に感染する初期アクセス フレームワークです。サイバー攻撃者はランサムウェアの前駆体として Gootloader を使用し、さまざまな分野の被害者を攻撃しました。 2026 年 10 月の時点で、FBI は、Gootloader 管理者によって管理されている 1,000 を超える感染した WordPress サイトと 216 のドメインを特定し、これにより 2,800 万ドルを超えるランサムウェアの支払いが発生しました。 FBI は、組織が侵害された場合には FBI に連絡し、Gootloader による侵害の可能性と影響を軽減するために推奨事項セクションにある措置を実行することを奨励しています。
私はこれを Bill Hartzer 経由で発見しました。彼は「FBI がサイバー警告に SEO という文字を書き込むことはあまりありません」と書いています。
FBI は、2026 年 10 月の時点で次のように報告しています。
- 1,000 以上の感染した WordPress Web サイトが特定されました。
- 216 のドメインが Gootloader 管理者によって制御されていました。
- Gootloader を含む攻撃に関連して、2,800 万ドル以上のランサムウェアが支払われました。
このマルウェアは、攻撃者が正当に見える検索結果やビジネス関連のドキュメントを使用して従業員を騙し、悪意のある JavaScript ファイルをダウンロードして実行させるため、特に懸念されています。
これは実際には新しいことではなく、ほとんどの人がこれまでに遭遇したことがあると思いますが、FBI がこれについて話しているのを見るのは興味深いです。
